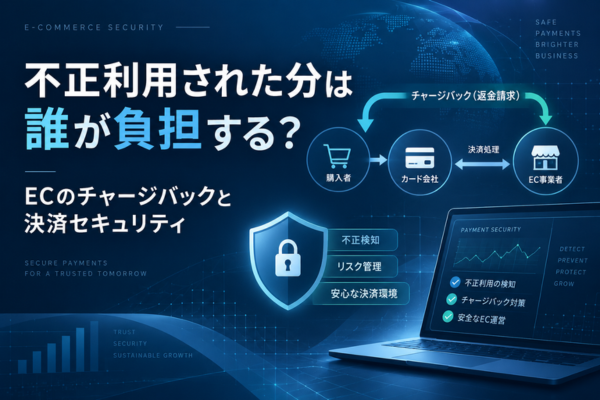
不正利用された分は誰が負担する?ECのチャージバックと決済セキュリティの実務

「3Dセキュアは入っている。だから、不正利用対策もひとまず大丈夫。」
もし社内でそんな認識になっているなら、一度だけ確認しておきたいことがあります。
不正利用が発生してチャージバックになったとき、その損失を誰が負担するのか。
ここまで答えられるでしょうか。
3Dセキュアの導入状況は把握していても、その先の負担や異議申し立ての流れまでは整理できていない。
ECの運用では、こちらのほうが厄介です。
不正利用対策というと、「不正な決済を通さない仕組み」に意識が向きます。
もちろん、それは大切です。
ただ、事業者側から見ると、その後も無視できません。
一度通った決済があとから覆されたら、売上や商品はどうなるのか。どんな記録を残しておく必要があるのか。
最終的に誰が損失を引き受けるのか。
今回は、チャージバックを単なるセキュリティ機能の話ではなく、ECの決済設計そのものとして考えてみます。
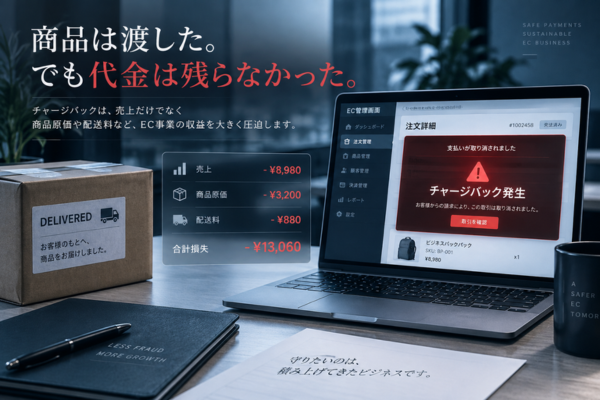
売れたはずなのに、売上が残らない
チャージバックとは、カード会員から不正利用などの申し立てが行われ、所定の手続きを経て、加盟店の売上が取り消される仕組みです。
通常の返品とは、少し事情が違います。返品であれば、お客様と店舗とのやり取りがあり、商品を返してもらってから返金する、といった流れをつくれます。
一方、チャージバックでは、すでに発送した商品が戻ってこないまま、売上だけが取り消されることがあります。
要するに、「商品は渡した。でも代金は残らなかった」という状態です。しかも、失うのは売上だけではありません。商品原価も配送費も、すでに出ていっています。
商材単価や粗利率、配送後の商品回収の難しさによっては、数件のチャージバックでも収益に響きます。
だからこれは、決済担当者だけが把握しておけばいい話ではありません。
3Dセキュアを入れた。その次は?
日本では、2025年3月末までに、原則すべてのEC加盟店にEMV 3-Dセキュアの導入が求められる方針が示されました。
現在では、3Dセキュアへの対応そのものはかなり一般的な前提になっています。
ただ、「3Dセキュアを導入している」と「不正利用が起きても加盟店負担にならない」は同じ意味ではありません。EMV 3-Dセキュアには、追加操作なしで認証が完了するフリクションレスフローと、ワンタイムパスワードなどを求めるチャレンジフローがあります。
フリクションレスだから認証していない、というわけではありません。
また、ライアビリティシフト、つまり不正利用時の責任移転が適用されるかどうかは、国際ブランドのルールや認証結果、取引条件などによって変わります。
私が確認したいのは、「3Dセキュアを入れていますか?」だけではありません。
責任移転の範囲や、加盟店負担が残る条件、認証結果の確認方法まで把握しておく必要があります。
ここまで整理できて、初めて「導入済み」の先にある運用まで見えてきます。

対策を増やしても、注文の全体像が見えなければ困る
日本クレジット協会によると、国内発行クレジットカードの不正利用被害額は2024年に555.0億円で過去最高となり、2025年は510.5億円でした。
減少には転じていますが、依然として500億円を超えています。
さらに、2025年の不正利用被害額のうち、カード番号盗用による被害は475.4億円で、全体の93.1%を占めています。
3Dセキュアを入れる。不正検知を追加する。アカウント監視も強化する。
対策そのものは増やせます。でも、怪しい注文が一件入った瞬間に「で、これはどこを見ればいい?」となるなら、まだ整理できているとは言えません。
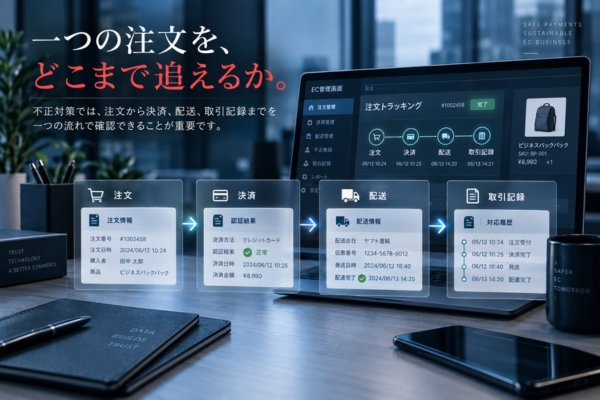
EC側で見たいのは、機能の数だけではなく、ひとつの注文をどこまで追えるかです。
注文金額だけでなく、配送先との組み合わせや過去の購入履歴、アカウントの挙動まで含めて確認できる設計かどうか。
不正利用は、決済画面だけで完結する話ではありません。
注文から決済、配送まで。その取引を一本の流れとして確認できることが、実務ではかなり重要になります。
チャージバックは、起きてからが面倒
チャージバックが発生すると、事業者側では注文情報や配送記録、認証結果、購入者とのやり取りなどを確認することになります。
厄介なのは、必要になってから集めようとしても遅い情報があることです。
注文日時や配送先、受取記録、本人認証の結果。こうした情報がシステムごとに分かれていると、一件調べるだけでも結構な手間になります。
そして、第三者によるカード盗用だけがチャージバックの原因ではありません。
カード会員本人による取引でも、「利用した覚えがない」と申し立てられたり、
購入者と加盟店の認識違いから取引が争われたりすることがあります。
こうしたケースは「フレンドリーフロード」と呼ばれることもあります。
正当な注文だったと説明したくても、記録がなければ説明できません。
セキュリティというと「防ぐ機能」に目が向きますが、実務では「あとから説明できる状態にしておく」ことも同じくらい重要です。
EC基盤を選ぶなら、「使える決済」だけを見ない
ECの構築やリプレイスで決済機能を比較するとき、クレジットカードが使えるか、PayPayに対応しているか、手数料はいくらか。
このあたりは当然確認します。
ただ、私ならその先も見ます。
チャージバック発生時の確認方法、3Dセキュアの認証結果、不正検知サービスとの連携、注文情報と決済情報のひも付き方。
さらに、問題が起きたときの問い合わせ先まで整理されているかは、運用上かなり重要です。
決済は、購入ボタンを押して終わる機能ではありません。返金、不正利用、チャージバックまで含めて決済です。
EC基盤を選ぶとき、私は決済手段の数だけでは判断しません。
クレジットカードも使える。QRコード決済も使える。選択肢が多い。それ自体は便利です。ただ、決済、本人認証、不正検知、注文情報が別々に存在し、トラブルが起きた瞬間に「どこから確認するんだっけ」となるなら、運用側の負担はかなり大きくなります。
GMOクラウドECを提供するGMOメイクショップでは、自社のEC基盤だけで完結させるのではなく、GMOグループのソリューションや外部サービスを組み合わせた提案も行っています。
GMOグループには、オンライン決済サービス「fincode byGMO」をはじめ、決済領域のサービスもあります。
ただし、「同じグループのサービスだから安心」という話ではありません。
見るべきなのは、EC基盤と決済サービスがどうつながり、認証結果や取引情報をどこまで確認できるのかです。
自社の取引が注文から決済、配送までどう流れていて、途中で問題が起きたときにどこから確認できるのか。
私は、そこまで説明できる状態になっているかを、EC基盤を選ぶうえでかなり重視しています。
誰が負担するのかまで、決済要件に入れておく
チャージバックの話は、できれば発生してから知りたくないものです。
売上が取り消される。商品が戻らないこともある。
正当な取引だったと説明するために、注文や配送の記録を洗い直すこともあります。
だから、ECの決済設計では、正常に決済できるかだけでなく、問題が起きた後まで見ておく必要があります。
3Dセキュアの実装方法、責任移転が成立する条件、加盟店側に負担が残るケース、異議申し立てに必要な情報、社内の確認担当。
このあたりまで決済要件として整理しておくと、導入後の運用もかなり変わります。
不正利用が起きたとき、負担先は一律ではありません。認証状況やチャージバックの理由、国際ブランドのルールなどによって責任の所在は変わり、加盟店側に損失が残るケースもあります。
だから確認しておきたいのは、「3Dセキュアを入れたか」だけではなく、その先です。自社の決済ではどこまで責任移転が成立し、どのようなケースで加盟店側に負担が残る可能性があるのか。
問題が起きてから調べるのではなく、そこまで含めて決済要件として持っておく。
私は、その状態までつくっておくことが、ECの決済設計には必要だと考えています。
※参照
経済産業省「クレジットカード・セキュリティガイドライン」が改訂されました
一般社団法人日本クレジット協会[クレジット取引セキュリティ対策協議会の取組み]
一般社団法人日本クレジット協会「クレジットカード不正利用被害の発生状況」
一般社団法人日本クレジット協会「クレジットカード不正利用被害の集計結果について」
fincode byGMO「決済手段」
※関連リンク:「GMOクラウドEC」公式サイト
この記事をシェア


この記事の著者